01
管哪些 AI 能用
11 家 AI 服務可以一家一家決定開放或禁用,中國的服務也可以單獨收緊。
AI Data Loss Prevention / 資芯科技
> 送出前先檢查,不該外流的就攔下來。11 家 AI 服務,每一家都能分別開放或禁用。每一筆都留紀錄,被問到時拿得出來
現況
問題不在員工用 AI,而是公司看不到他們把什麼送了出去。
78%
在工作上使用 AI 的人,多數用的不是公司提供的工具。
約 1/3
原始碼、客戶資料、研發文件都在其中。
看不到
誰送的、送了什麼、送給哪一家,事後都無從查起。
資料來源:Microsoft 與 LinkedIn《2024 Work Trend Index》;Cyberhaven《2025 AI Adoption and Risk Report》(以資料量計約 34.8%)。
實際畫面・一次攔下的過程
STEP 1
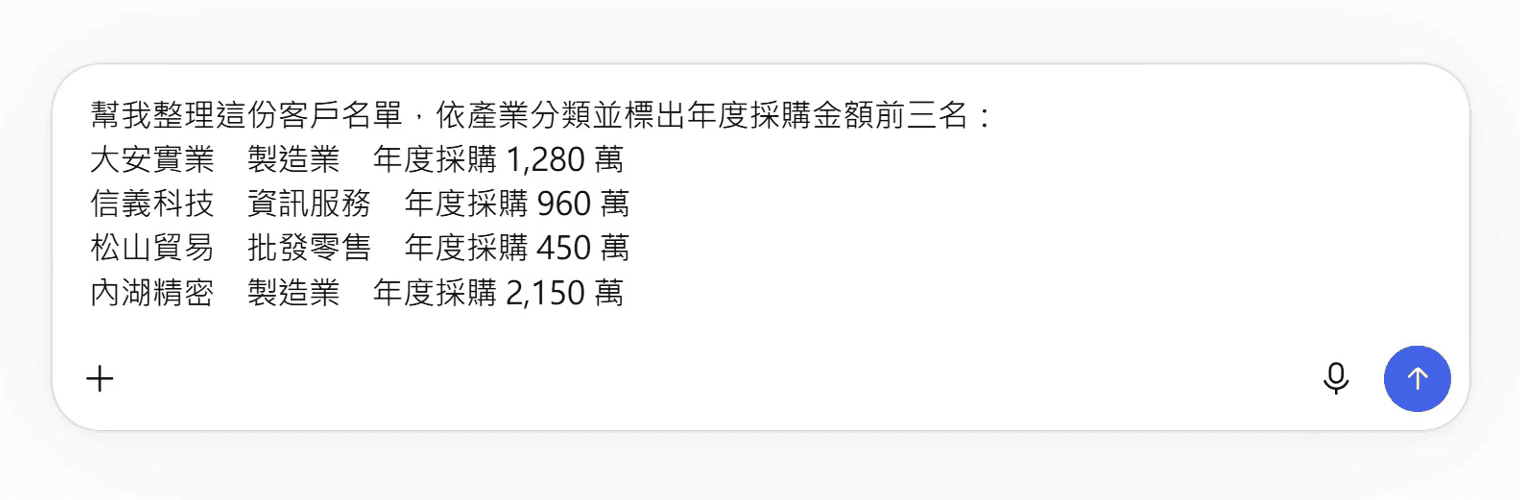
他只是想請 AI 幫忙整理,沒有惡意,也沒想到這是不能外流的資料。
STEP 2
內容和公司設定的規則比對一次,「客戶名單」這個詞命中了規則。
STEP 3
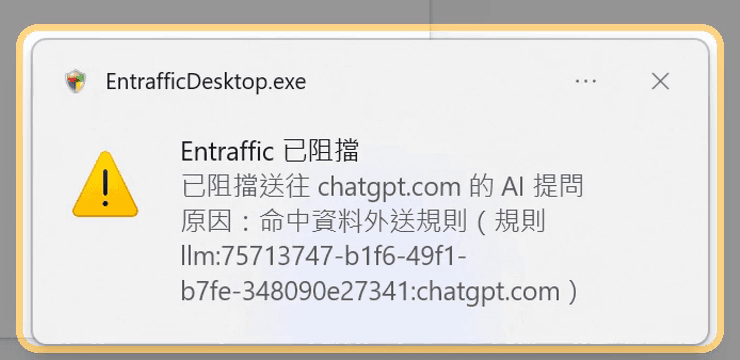
內容沒有送到 ChatGPT。員工的電腦跳出通知,寫明是哪個網站、哪條規則。
STEP 4
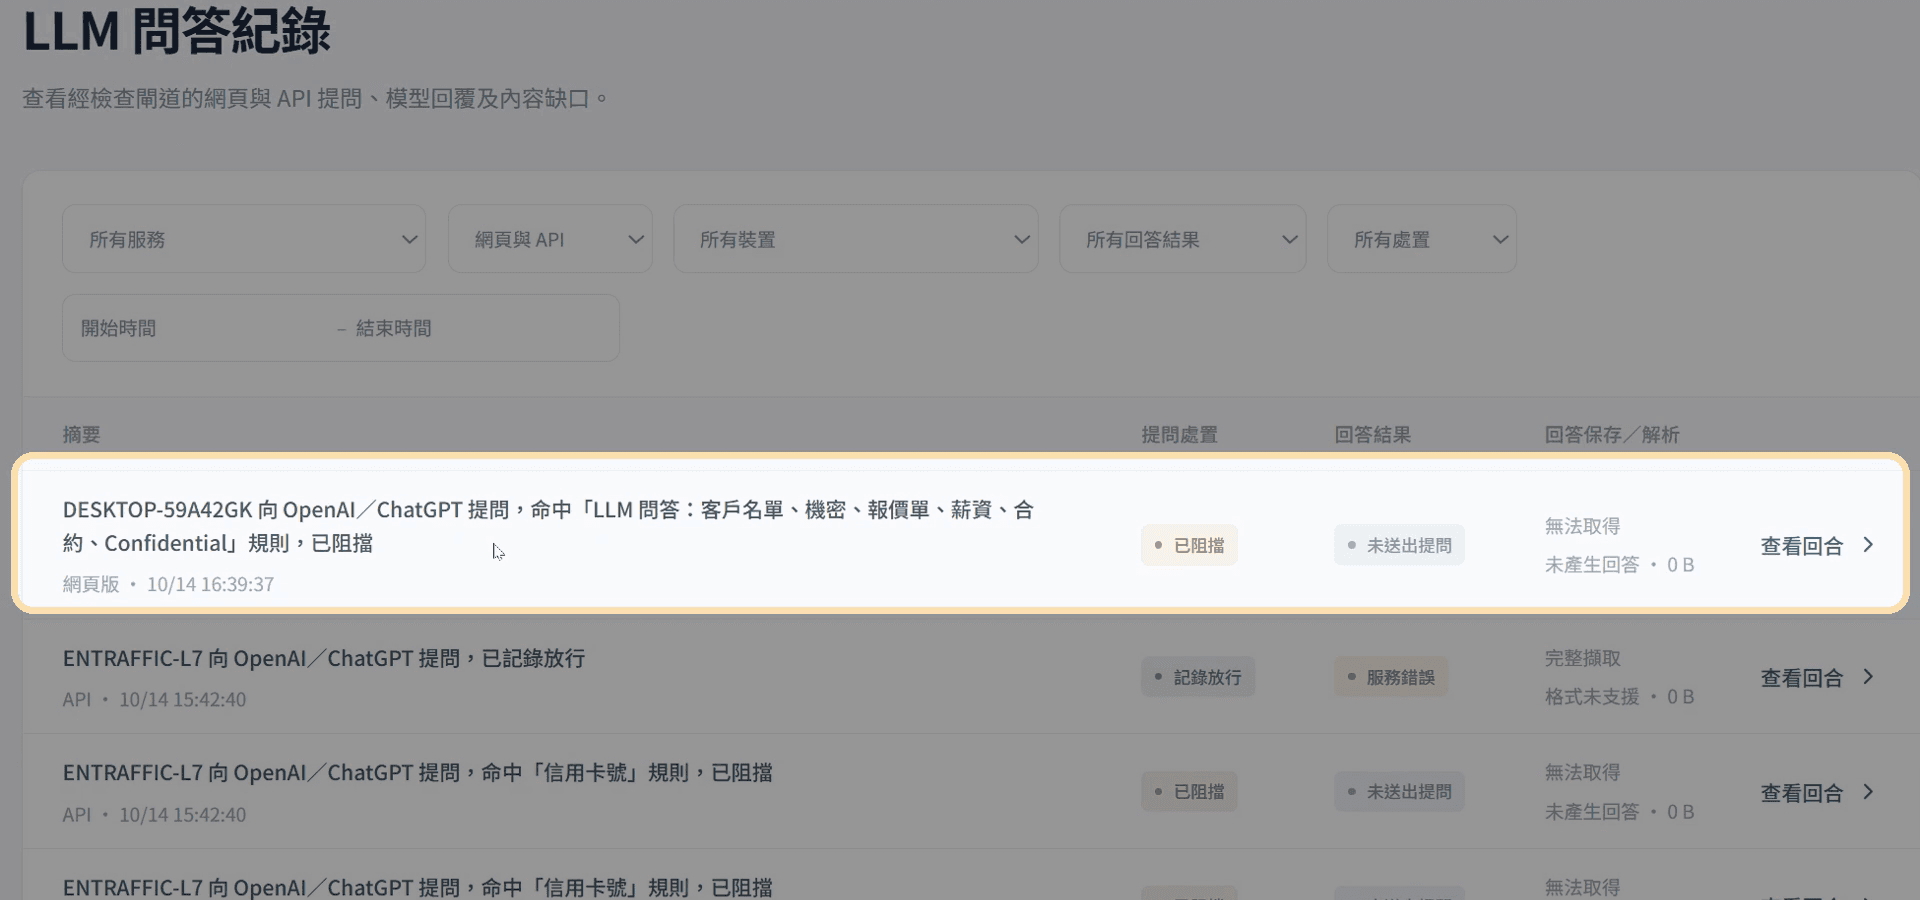
哪一台電腦、問了哪一家 AI、命中哪條規則、結果是什麼,一句話寫完。
功能
11 家 AI 服務可以一家一家決定開放或禁用,中國的服務也可以單獨收緊。
提到客戶名單、專案代號的內容,在送出前就攔下來,不會到 AI 那一端。
誰、問了哪一家、結果如何,事後都查得到,被問到時拿得出紀錄。
送到雲端硬碟、網頁郵件的資料,一樣留下紀錄,必要時可以攔下。
規定哪些網站可以瀏覽,並留下瀏覽紀錄。
需要判斷的內容先暫停,管理員核准這一次才放行。
誰能看員工送出的內容分開授權,每一次調閱都留下紀錄。
怎麼運作
員工照常使用 ChatGPT、Gemini 等服務,不用換工具。送出的內容先經過 Entraffic 檢查,沒問題才出去。
01 / 員工電腦
員工照平常的方式提問、上傳檔案,不用換工具。
02 / ENTRAFFIC 檢查
03 / AI 服務
沒問題的內容照常送出;命中規則的,在這之前就攔下。
紀錄放在哪裡:提問、上傳和攔下的紀錄都存在 Entraffic 主機。主機可以架在貴公司自己的機房,資料不必離開公司,證據也逐筆加密保存。了解資料與安全
目前涵蓋的 AI 服務(紅色是中國的服務,可以單獨收緊或禁止瀏覽)
部署方式
四種方式共用同一套中控、同一份政策和同一份紀錄,可以在同一家公司混用。
端點版
安裝一支程式,在員工電腦上解開檢查。被攔下時跳出 Windows 通知,瀏覽器以外的程式也能管。
適合公司配發的電腦
端點版
電腦上不解密,集中送到中控主機檢查,還能擋下沒有經過檢查的網頁直連。
適合要求流量一律經過公司出口
免端點版
執行一支腳本就完成,電腦上不留常駐程式。Edge、Chrome、Firefox 都會被檢查。
適合不方便裝軟體的電腦
免端點版
只匯入一張檢查憑證、設定代理伺服器,電腦上不執行任何程式或腳本。
適合什麼都不想裝
法規
這些規範沒有一項要求禁用 AI,要求的是企業管得到,而且被問到時拿得出紀錄。
2024
金融業可以使用 AI,但要有治理和客戶資料保護。
2025
設立個資保護委員會,資料外洩要通報主管機關。
2026
1 月施行,把隱私保護、資安和問責列為基本原則。
2026
規劃把代理 AI 和風險分級納入金融業指引。
資料來源:金管會《金融業運用人工智慧(AI)指引》(2024 年 6 月);個人資料保護法(2025 年 11 月修正公布,施行日期由行政院另定);人工智慧基本法(2026 年 1 月公布施行);金管會規劃修訂金融業 AI 指引(2026 年 5 月,經濟日報報導)。以上僅為摘要,不構成法律意見。
導入
建議先只記錄、不攔下,看清楚實際送出了什麼,再決定要攔哪些。
01
填入不能送給 AI 的詞,選要管哪幾家 AI 服務、命中之後怎麼處理。
02
選擇要套用的部門,例如先從業務部開始。同一個部門的電腦會一起生效。
03
下載安裝包或腳本,裝好就開始保護,之後政策會自動更新。
常見問題
開發團隊
資芯的本業是 DDoS 檢測、壓力測試和抗攻擊主機,平常就在幫企業測試網站和伺服器擋不擋得住攻擊。Entraffic 是我們把這些網路攻防經驗,用在員工把資料貼進 AI 這件事上。